HTCD – Securitate în Cloud cu Prioritate pentru AI, cu Detectare Fără Cod
Introducere & Prezentare Generală
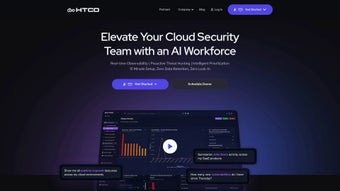
În întreprinderile hiperconectate de astăzi, sarcinile din cloud se întind peste zeci de furnizori, lacuri de date și funcții serverless. Gestionarea securității pe această vastă infrastructură poate părea ca încercarea de a păzi o întreagă oraș cu câteva faruri de stradă. HTCD (Hybrid Threat Cloud Defender) apare ca o platformă revoluționară de securitate în cloud, orientată pe inteligență artificială, care aruncă o lumină unitară și în timp real asupra tuturor colțurilor mediului tău multi-cloud.
Construită de la zero cu analitici bazate pe învățare automată, HTCD oferă echipelor de securitate un singur panou de control care combină observabilitatea, vânătoarea proactivă a amenințărilor și răspuns automatizat. Indiferent dacă operezi pe AWS, Azure, Google Cloud sau un lac de date hibrid local, HTCD preia telemetria, o compară cu peste 300 de politici predefinite de securitate și conformitate, și evidențiază imediat configurările incorecte, comportamente anormale și lacune de conformitate. Ceea ce distinge cu adevărat HTCD este motorul său de detectare bazat pe limbaj natural: analiștii introduc întrebări în limbă engleză simplă – „Care dintre bucket-urile S3 sunt accesibile public?” – iar sistemul le traduce în cod de detectare acționabil fără niciun rând de script.
Această abordare fără cod reduce dramatic timpul dintre descoperire și protecție, permițând operațiunilor de securitate să treacă de la reacția la incendii la o mitigare proactivă a riscurilor. În plus, motorul său inteligent de răspuns prioritizează descoperirile în funcție de severitate, creează automat planuri de remediere și alimentează fiecare acțiune într-un cronologiu de investigare care poate fi exportat ca un raport concis de risc pentru auditori. Prin oferirea unei control total asupra datelor și integrarea inteligentă a inteligenței despre amenințări într-un singur panou sigur, HTCD îi înarmează pe echipe să își îmbunătățească poziția de securitate, să crească productivitatea analiștilor și să obțină economii măsurabile. Platforma susține, de asemenea, controluri granulare de acces bazate pe roluri, înregistrări audit-ready și criptare end-to-end, asigurând că chiar și cele mai reglementate industrii pot adopta platforma fără a compromite cerințele de guvernare. În ansamblu, HTCD este poziționat ca un scut unitar și îmbunătățit prin AI care nu doar detectează amenințările mai repede, ci și educa echipa de securitate prin vizualizări intuitive și informații contextuale, făcându-l o investiție strategică pentru organizațiile care doresc să-și protejeze operațiunile de securitate în cloud pentru viitor.
Funcționalități Cheie & Capacități Impulsionate de AI
Setul de funcționalități al HTCD pare o listă de verificare a tuturor capacităților pe care o echipă modernă de securitate orientată pe cloud ar putea dori. La baza sa, platforma combină analitici impulsionate de AI cu un construcționar de detectare fără cod, oferind atât adâncime, cât și viteză. Mai jos este o listă selectată a funcțiilor cele mai atrăgătoare care fac din HTCD un instrument obligatoriu în orice arsenal de securitate în cloud. Fiecare funcționalitate a fost concepută pentru a reduce efortul manual, a îmbunătăți precizia detecției și a oferi căi acționabile de remediere, asigurând că echipele de securitate pot se concentra pe inițiative strategice în loc de triaj repetitiv.
- Observabilitate în timp real: Ingestie continuă a jurnalelor, metricei și evenimentelor din AWS CloudTrail, Azure Activity Log, GCP Audit Logs, Kubernetes și servicii de lac de date, vizualizate pe un panou live care se actualizează la fiecare secundă.
- Peste 300 de Politici Predefinite: Controluri de securitate și conformitate predefinite acoperind GDPR, HIPAA, PCI-DSS, CIS Benchmarks și standarde industriale specifice, automat mapate pe resursele tale cloud.
- Construcționar de Detectare Fără Cod: Interfață de interogare în limbaj natural care transformă engleza simplă în reguli de detecție, eliminând nevoia de expertiză în scripting, în timp ce oferă totuși personalizări avansate pentru utilizatorii avansați.
- Vânătoare Proactivă a Amenințărilor cu AI: Modele de învățare automată care evidențiază modele anormale, amenințări interne și abuzul de credențiale înainte să devină incidente, cu scoruri de risc contextuale care prioritizează descoperirile cele mai periculoase.
- Planuri de Răspuns Automatizate: Fluxuri de lucru personalizabile care declanșează pași de remediere, crearea de bilete și notificări pentru stakeholderi prin instrumente integrate precum ServiceNow, Jira, Slack și Teams.
- Cronologiu de Investigare: Vizualizare cronologică a fiecărei descoperiri, îmbogățită cu context, dovezi și stadiul remedierii, permițând auditorilor și analiștilor să urmărească întregul ciclu de viață al unui eveniment.
- Raporturi Unificate de Risc: Exportabile în PDF și CSV, care rezumă poziția de securitate, lacunele de conformitate și progresul remedierii pentru auditori, executivi și stakeholderi de nivel director.
- Controluri de Soberanitate a Datelor: Toată telemetria poate fi stocată în regiune sau local, asigurând conformitatea cu cerințele de rezidență a datelor și oferind organizațiilor control total asupra datelor sensibile.
- Integrare cu Inteligența despre Amenințări: Feed-uri în timp real din sursele de inteligență de top (ex: VirusTotal, MITRE ATT&CK, Open Threat Exchange) corelate cu descoperirile interne pentru a oferi context îmbogățit.
- Arhitectură Scalabilă: Microservicii native cloud care se scală automat în funcție de volumul sarcinilor, garantând latență scăzută chiar și în perioadele de vârf de ingestie, și susținând deploi de multi-locuitori pentru MSSP-uri.
Avantaje
- Integrarea rapidă a surselor noi de date – majoritatea integrărilor funcționează din cutie.
- Detecția fără cod reduce drastic timpul dintre descoperire și protecție pentru ne-ingenieri.
- Modelele de AI se îmbunătățesc continuu cu fiecare ingestie de date, reducând falsele pozitive.
- Un panou centralizat elimină necesitatea mai multor instrumente de securitate.
- Acoperirea puternică a conformității accelerează pregătirea pentru audit.
- Controluri RBAC granulare și înregistrări de audit satisfac cerințele stricte de guvernare.
- Sprijinirea multi-cloud asigură o poziție de securitate coerentă între furnizori.
Dezavantaje
- Precția inițială poate fi mai mare pentru start-up-uri mici fără un buget dedicat securității.
- Curba de învățare pentru funcțiile avansate de ajustare AI.
- Este necesară o livrare constantă a jurnalelor din toate conturile cloud pentru a obține o vizibilitate completă.
- Instalarea agentului local poate necesita o coordonare suplimentară cu echipa IT.
- Crearea politicilor personalizate dincolo de biblioteca predefinită poate fi timpconsumatoare.
Instalare, Configurare & Compatibilitate
Implementarea HTCD este intenționat simplă, reflectând filosofia sa de „securitate din start”. Produsul este oferit ca soluție SaaS cu opțiunea de depoloi local pentru organizații care au nevoie de control absolut asupra rezidenței datelor. Urmăriți acești pași pentru a pune HTCD în funcțiune în mai puțin de o oră, și veți înțelege de ce platforma este lăudată pentru experiența sa de onboarding fără fricțiune. Wizard-ul ghidat vă conduce prin fiecare etapă, de la crearea contului până la activarea completă a politicilor, oferind linkuri de ajutor contextual și tutoriale video pentru o înțelegere mai profundă.
- Creați un Cont: Înregistrați-vă pe site-ul HTCD folosind o adresă de email corporativă. Veți primi un link de verificare și o cheie API temporară care oferă acces doar citire pentru mediile tale cloud în faza inițială de configurare.
- Conectați Furnizorii Cloud: În consola HTCD, navigați la Integrări → Conturi Cloud. Utilizați wizard-urile integrate pentru a acorda roluri IAM doar citire pentru AWS, Azure și GCP. Platforma descoperă automat serviciile precum S3, EC2, Lambda, Azure Blob și GKE, și începe fluxul de jurnale în câteva minute.
- Configurați Ingestia Lacului de Date: Pentru lacuri de date locale sau hibride (ex: Hadoop, Snowflake, Azure Synapse), instalați agentul ușor HTCD pe o mașină virtuală gateway. Agentul transmite jurnalele printr-un canal criptat TLS, iar dvs. puteți alege între transmitere în timp real sau în loturi, în funcție de capacitatea de bandă.
- Setați Canalele de Alertă: Legați HTCD de SIEM-ul dvs., Slack, Teams sau email prin URL-uri de webhook. De asemenea, puteți trimite descoperirile către sisteme de gestionare a biletelor precum ServiceNow, Jira sau PagerDuty, asigurând că alertele ajung instant la responsabilii potriviți.
- Rulați Wizard-ul de Detectare Fără Cod: Introduceți o interogare în limbaj natural, cum ar fi „Arată-mi toți utilizatorii IAM cu privilegii de administrator care nu folosesc MFA.” HTCD generează o regulă de detecție, pe care o puteți activa cu un singur clic, edita sau programă pentru evaluare periodică.
- Validați și Tunati: Revizuiți descoperirile inițiale pe panou, ajustați pragurile de politică, activați planurile de răspuns automatizate pentru alertele de severitate ridicată și configurați notificări personalizate pentru posesorii de conformitate.
- Activați Funcțiile Avansate AI (Opțional): Activați modul de învățare continuă, care alimentează modelele de ML cu telemetria organizației dvs., perfecționând detecția de anomaliile și reducând ratele de false pozitive în timp.
Mediile Susținute: Oferta SaaS a HTCD funcționează pe orice browser modern (Chrome, Edge, Firefox, Safari) și nu necesită instalare pe client. Pentru deploi local, agentul rulează pe Windows Server 2016+, distribuții Linux cu kernel 3.10+ (inclusiv Ubuntu, CentOS, Red Hat), și macOS 10.15+. Versiuni containerizate sunt disponibile pentru Docker și Kubernetes, permițând integrare seamless în fluxuri CI/CD și susținând fișiere Helm pentru provisionare rapidă. Platforma susține, de asemenea, interacțiuni primare API, permițând integrări personalizate prin puncte de intrare RESTful și oferind SDK-uri pentru Python, Go și Java.
Practicile optime de securitate recomandă activarea autentificării cu factor multiplu (MFA) pe consola HTCD și restricționarea cheilor API la intervale IP-Whitelisted. Deoarece HTCD stochează telemetria în stocare criptată (AES-256 în repaus, TLS 1.3 în tranzit), puteți îndeplini majoritatea cerințelor reglementare fără hardening suplimentar. În plus, soluția oferă politici interne de retenție a datelor, permițând ștergerea jurnalelor după un interval configurabil pentru a rămâne conform cu obligația GDPR „dreptul de a fi uitat”. Pentru organizațiile care necesită izolare locală, HTCD oferă un pachet de deploiare în aer închis care include instalatori offline, binari semnați și un feed privat de actualizări, asigurând că chiar și mediile cele mai sensibile de securitate pot beneficia de protecție în cloud impulsionată de AI.
Întrebări Frecvente & Concluzie
Este HTCD potrivit pentru întreprinderi mici?
Da. Deși HTCD strălucește în întreprinderile mari multi-cloud, prețul său modular și detecția fără cod îl fac accesibil pentru PMI care au nevoie de vizibilitate rapidă fără a angaja o echipă de securitate completă. Testul gratuit de 30 de zile oferă acces complet la funcționalități, permițând echipelor mici să evalueze ROI înainte de a se angaja.
Poate HTCD funcționa în medii izolate?
Versiunea locală poate fi deploată în spatele unei barieră izolatoare. Toate datele rămân în rețeaua ta, iar actualizările pot fi aplicate prin pachete offline semnate digital pentru a asigura integritatea.
Cum evită componenta AI falsele pozitive?
Modelele HTCD sunt antrenate pe milioane de evenimente binevoitoare și malefice. Platforma reantrenează continuu pe telemetria ta proprie, aplicând praguri conștiente de context care se adaptează la modelele de comportament normal, reducând astfel zgomotul și concentrând atenția analiștilor asupra amenințărilor reale.
Ce cadre de conformitate sunt acoperite din cutie?
HTCD include politici pentru GDPR, HIPAA, PCI-DSS, SOC 2, ISO 27001, NIST 800-53 și standarde industriale specifice precum CIS Benchmarks pentru sarcinile din cloud. Modulele regulate suplimentare pot fi adăugate prin marketplace pentru nevoi sectoriale specifice.
Există un test gratuit sau o ediție comunitară?
HTCD oferă un test gratuit de 30 de zile cu acces complet la funcționalități. O ediție comunitară limitată este, de asemenea, disponibilă pentru utilizare non-comercială, oferind observabilitate și funcționalități de detecție de bază fără modulele avansate de AI.
Cum se integrează HTCD cu instrumentele existente de SIEM și gestionare a biletelor?
HTCD susține integrări native cu platforme majore de SIEM precum Splunk, IBM QRadar și Elastic Stack, precum și sisteme de gestionare a biletelor precum ServiceNow, Jira și Zendesk. Integrarea se face prin webhooks configurabile sau API-uri REST, permițând un flux bidirecțional de date pentru îmbogățire și crearea automată a incidentelor.
Verdict Final
HTCD oferă un amestec atrăgător de analitici impulsionate de AI, detectare fără cod și acoperire completă a conformității, pe care puține instrumente de securitate în cloud le pot egala. Panoul său centralizat simplifică sarcina haotică de monitorizare a mediilor heterogene, în timp ce planurile de răspuns automatizate și priorizarea inteligentă țin echipele concentrate pe cele mai critice riscuri. Organizațiile care acordă prioritate onboarding-ului rapid, soberanității datelor și reducerii eficiente a riscurilor vor găsi în HTCD o investiție strategică. Pentru echipele încă luptând cu soluții punctuale fragmentate, HTCD reprezintă un drum clar către o poziție de securitate unitară și pregătită pentru viitor. Arhitectura sa extensibilă, API-ul robust și suportul puternic al comunității mai mult decât future-proof-esc investiția, asigurând că, pe măsură ce serviciile cloud evoluează, HTCD poate se adapta fără a necesita o reînnoire completă.
Gata să-ți protejezi cloud-ul? Descarcă HTCD acum și începe un test gratuit de 30 de zile. Experimentează protecție cu prioritate pentru AI, accelerează conformitatea și împărtășește analiștii să vâneze amenințările cu limbaj natural – fără cod necesar.